Wenn ich WordPress-Websites und Onlineshops betreue, gehört Sicherheit dazu: Updates, Backups, regelmäßige Kontrollen und möglichst wenig Überraschungen. Ein längerer Ausfall kann schließlich schnell teuer werden.
PHP2Shell war allerdings ein Problem, das ich als WordPress-Betreuer selbst nicht hätte beheben können. Während andernorts Websites vorsorglich vom Netz gingen, liefen meine bei Raidboxes gehosteten Projekte weiter.
PHP ist die Programmiersprache, auf der WordPress basiert. Die beiden als PHP2Shell bekannten Schwachstellen CVE-2026-109618 und CVE-2026-109619 konnten unter bestimmten Voraussetzungen die Ausführung fremden Codes ohne Anmeldung ermöglichen. Beide wurden mit CVSS v4.0 9,2 als kritisch eingestuft.
Die Lücken lagen im PHP-Kern. Ein Angriff konnte bereits greifen, bevor WordPress ausgeführt wurde. Ich kann Plugins prüfen und WordPress aktuell halten. Eine Schwachstelle in der darunterliegenden Laufzeitumgebung schließe ich damit nicht. Dafür braucht es Maßnahmen an der Serverumgebung und die passenden Sicherheitsupdates. PHP-Sicherheitsmeldung ↗
Bereits am 20. Oktober hatte Wordfence vor den anstehenden kritischen PHP-Updates gewarnt. Der Hinweis war auch für WordPress-Betreiber wichtig: Ein einfaches WordPress- oder PHP-Update hätte die Sicherheitslücke hier nicht geschlossen.
Während andere Hosting-Anbieter sich vorsorglich für eine Abschaltung entschieden, hatte Raidboxes hatte nach eigenen veröffentlichten Angaben bereits vor den offiziellen Patches zusätzliche Filterregeln und serverseitige Schutzmaßnahmen eingerichtet.
Nach der Freigabe wurden die offiziellen Updates zunächst für PHP ab 8.2 eingespielt – später am selben Tag erhielten dann auch die älteren angebotenen Versionen Sicherheitskorrekturen.
Als die mediale Aufmerksamkeit rund um PHP2Shell immer größer wurde, konnte ich meine Kunden schnell beruhigen: Ihre Websites liefen weiter, und sie mussten nichts zusätzlich umstellen oder abschalten. Auch für mich war keine technische Notfallmaßnahme nötig.
Transparenz: Ich arbeite bei Raidboxes im technischen Support und Release QA und betreue daneben eigene Kundenprojekte. Am 21. Oktober habe ich die Situation aus beiden Perspektiven erlebt.
Beim Hostingvergleich schauen viele zuerst auf den monatlichen Preis, danach auf Speicherplatz, Performance und Backups. Alles wichtige Kriterien. Aber wer kümmert sich um die Infrastruktur, wenn plötzlich eine kritische Sicherheitslücke auftaucht?
Hätte ich die Server selbst verwaltet, hätte ich betroffene Systeme, verfügbare Patches und deren Einspielung prüfen müssen. Dazu kommen Funktionstests und die Kommunikation mit Kunden. Das kostet Zeit und setzt entsprechendes Fachwissen voraus.
Bei meinen Projekten übernimmt Raidboxes die serverseitige Absicherung. Ich kümmere mich weiterhin um WordPress, Funktionalität und die laufende Betreuung. Für mich ist das eine ziemlich sinnvolle Arbeitsteilung.
Teureres Hosting ist nicht automatisch besser. Auch Managed Hosting garantiert weder hundertprozentige Sicherheit noch ständige Erreichbarkeit. Aber der günstigste Tarif ist eben nicht immer die wirtschaftlichste Lösung.
Am 21. Oktober veröffentlichte das PHP-Projekt Updates für PHP 8.2 bis 8.5. Für ältere Versionen wurden zusätzlich Quellcode-Korrekturen bereitgestellt. Vorläufige Schutzmaßnahmen konnten bekannte Angriffswege begrenzen. Einen dauerhaften Ersatz für die Sicherheitsupdates sind sie nicht.
Managed Hosting ersetzt keine vernünftige Website-Betreuung. WordPress muss aktuell bleiben, Backups sollten geprüft und Plugins kritisch ausgewählt werden. Auch eine veraltete PHP-Version sollte nicht dauerhaft weiterlaufen, nur weil es vorübergehend noch Sicherheitskorrekturen dafür gibt.
Wenn du eine Website betreibst oder für Kunden betreust, solltest du diese drei Punkte klären. Vieles lässt sich selbst nachlesen, bevor du den Support kontaktierst:
Am 21. Oktober war ich auf jeden Fall froh, dass diese Verantwortung klar verteilt war. Für meine Kundenprojekte war keine zusätzliche technische Notfallmaßnahme nötig. Genau das ist für mich ein wichtiger Teil von gutem Managed Hosting: Probleme dort lösen, wo sie entstehen.
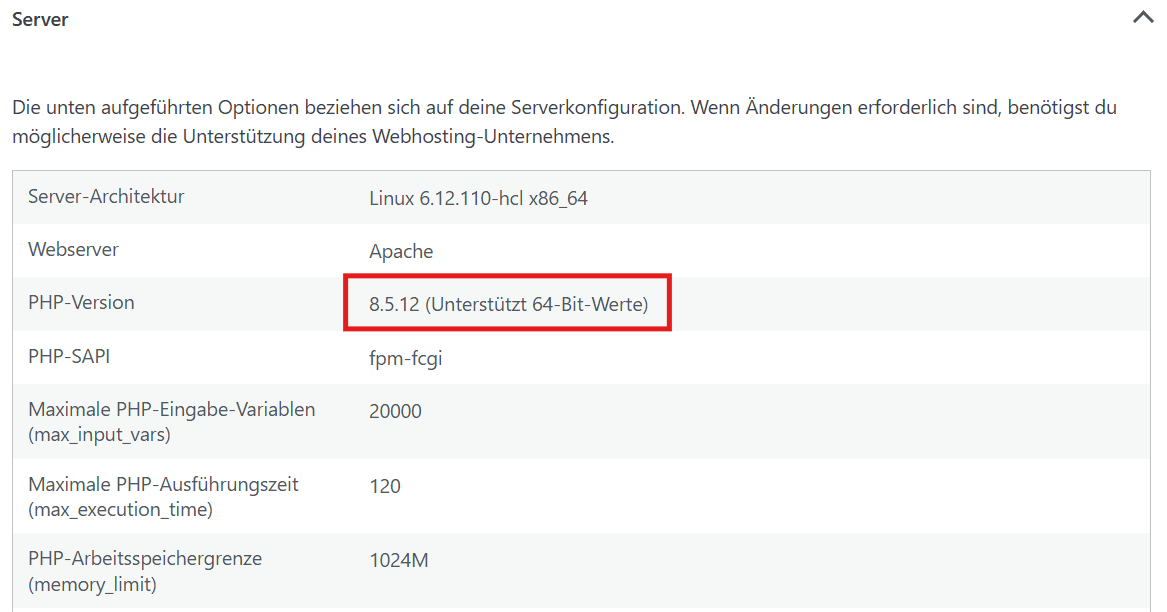
					echo '<?php echo PHP_VERSION, " ", PHP_SAPI;' > v.php
curl https://meinedomain.com/v.php
rm v.php
SSH-Befehle zum Testen via CLI
Genau diese Arbeitsteilung biete ich auch meinen Kunden an: Raidboxes-Hosting, kombiniert mit meiner persönlichen Website-Betreuung.
Dazu gehören WordPress-, Plugin- und Theme-Updates, tägliche Backups, Erreichbarkeitsmonitoring und regelmäßige Funktionskontrollen. Wenn etwas auffällt, hast du mit mir einen direkten Ansprechpartner.
Website und Wartung in verlässlichen Händen.
89 €
netto · pro Monat
+ 149 € netto einmalige Übernahme
Du bekommst: Hosting* und technische Betreuung aus einer Hand. Du erfährst, welche Arbeiten erfolgt sind und welche Auffälligkeiten weitere Schritte erfordern.
Die mit einem Sternchen (*) gekennzeichneten Links sind Affiliate-Links. Wenn du darüber etwas kaufst, kann ich eine Provision erhalten.
Bist du dir nicht sicher, welche Version auf deiner WordPress Seite aktiv ist oder wünscht dir eine Einschätzung der Sicherheitslage deiner Website? Meld dich einfach.
Wähle dein Paket und beschreibe kurz dein Vorhaben. Ich melde mich bei dir, kläre offene Fragen und bestätige dir den passenden Umfang. Deine Anfrage ist unverbindlich.
Du musst deine technische Lösung noch nicht kennen. Deine Aufgabe und dein Ziel sind ein guter Anfang.
Technische Aussagen anhand öffentlich zugänglicher Quellen eingeordnet. Persönliche Erfahrungen stammen aus meiner Arbeit als selbstständiger WordPress-Betreuer. Ich bin gleichzeitig bei Raidboxes beschäftigt.
Redaktionsstand: 5. November 2026.